Linuxカーネル脆弱性CVE-2026-98432への影響と対策
Linuxカーネル脆弱性CVE-2026-98432への対策として、Linuxサーバーの修正カーネル更新やセキュリティ情報の確認が推奨されています。
Linuxカーネル脆弱性CVE-2026-98432への対策として、Linuxサーバーの修正カーネル更新やセキュリティ情報の確認が推奨されています。
クラウド会計でセキュリティ対応に伴い通常のPDF出力が一時停止され、印刷用ページやCSV形式による代替手段が案内されています。

ウェイター管理画面ver.2.46.2で、PHPの脆弱性に対する恒久的な修正が反映されました。
管理画面およびセルフサービスのバージョン1.14.3で、PHPの脆弱性が解消されました。
PHPの重大な脆弱性に対応するメンテナンスが完了し、停止していたサイト表示や管理機能が復旧しました。
Mackerelのサービス基盤や公式のmackerel-agentにPHPは含まれないため、PHPの脆弱性による影響はありません。

LIFF SDKの旧バージョンでXSS脆弱性が確認されたため、対象バージョンの利用が制限される予定です。
サーバー上で第三者に不正なプログラムを実行される脆弱性が判明し、修正版への更新が必要になりました。
不正アクセス防止の予防的措置として、IDCF FreeおよびFree+プランの既存APIキーによるアクセスとIDCFアカウントでのログインが停止しました。
すべての事業者でロールを作成し、業務権限とは別に給与や賞与などの帳票閲覧権限を割り当てられます。
LIFF SDKのセキュリティ不具合を修正したv2.31.1が公開され、v2.20.0からv2.31.0までが非推奨になりました。
Google Payで3Dセキュア認証とカードブランドの絞り込みを利用できるようになりました。
内部の挙動を変更したLIFF v2.31.0が公開された後、セキュリティ上の不具合により非推奨となり利用制限が予定されています。
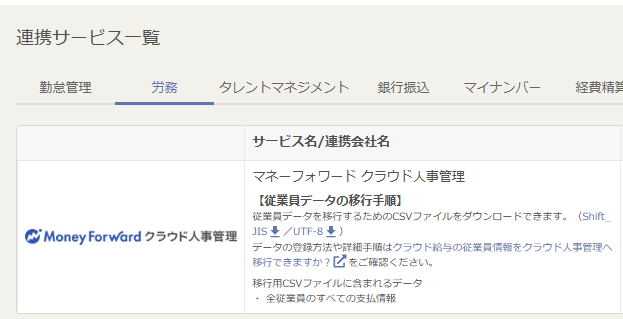
クラウド給与で画面上のサービス名が人事マスタに変わり、給与担当者の権限でも従業員情報の連携ができるようになりました。

管理権限者がWeb APIの利用者を制限しクライアントIDの発行や削除を管理できます。
LIFF v2.30.0で3つのメソッドに引数を指定できるようになりましたが、その後に脆弱性が確認され非推奨および利用制限の対象になりました。
3Dセキュア認証がNetceteraへ移行しました。
LIFF SDKの内部挙動を変更したv2.29.2が公開されましたが、セキュリティ上の不具合により非推奨となり利用制限も予定されています。
ロール設定で環境ごとの読み取り権限を調整し、メンバーがアクセスできる環境を制限できるようになりました。
内部挙動を変更したLIFF v2.29.1が公開されましたが、後にセキュリティ上の不具合により非推奨となり利用制限も予定されています。